NIS2-direktivet: Hvad det betyder for danske SMV'er i 2026
NIS2-direktivet er EU's mest ambitiøse cybersikkerhedslovgivning nogensinde – og den rammer langt bredere end de fleste danske virksomheder forventer. Hvor det oprindelige NIS-direktiv fra 2016 primært berørte store kritiske infrastrukturvirksomheder, udvider NIS2 kravene til tusindvis af mellemstore og mindre virksomheder i 18 forskellige sektorer. Her gennemgår vi præcis, hvad direktivet indebærer, hvem der er omfattet, og hvad I skal gøre nu.
Hvad er NIS2-direktivet?
NIS2 (Network and Information Security Directive 2) er EU's opdaterede direktiv om netværks- og informationssikkerhed, vedtaget i januar 2023. Det erstatter det oprindelige NIS-direktiv og indfører markant strengere krav til cybersikkerhed, hændelsesrapportering og ledelsesansvar. Formålet er at hæve det generelle cybersikkerhedsniveau på tværs af EU og sikre, at virksomheder i kritiske sektorer er bedre rustet mod de stigende cybertrusler.
Hvem er omfattet af NIS2?
NIS2 skelner mellem væsentlige enheder og vigtige enheder. Begge er underlagt de samme sikkerhedskrav, men tilsynsniveauet og bødestørrelserne er forskellige. Som tommelfingerregel er virksomheder med mindst 50 ansatte eller en omsætning over 10 mio. euro i de omfattede sektorer direkte berørt.
Væsentlige enheder (Essential)
- Energi & forsyning
- Transport
- Sundhed
- Finans & bank
- Drikkevand
- Digital infrastruktur
- Offentlig administration
- Rumfart
Vigtige enheder (Important)
- Fødevarer
- Fremstilling
- Affaldshåndtering
- Post & kurér
- Kemikalier
- Forskning
- IT-tjenester (MSP'er)
- Digitale udbydere
Vigtigt: Også jeres leverandører tæller med
Selvom jeres virksomhed ikke direkte er omfattet af NIS2, kan I blive berørt indirekte. NIS2 stiller krav om forsyningskædesikkerhed, hvilket betyder, at de store virksomheder, I leverer til, stiller cybersikkerhedskrav til jer som underleverandør. Siden NIS2-loven trådte i kraft 1. juli 2025, oplever mange SMV'er allerede nye kontraktkrav fra deres kunder.
De 10 sikkerhedskrav i NIS2
NIS2 specificerer 10 minimumskrav til risikostyring, som alle omfattede virksomheder skal leve op til:
Risikostyringspoliker
Dokumenterede politikker for risikovurdering og informationssikkerhed.
Hændelseshåndtering
Processer til at opdage, håndtere og rapportere sikkerhedshændelser.
Driftskontinuitet
Backup, disaster recovery og krisestyring for at sikre fortsat drift.
Forsyningskædesikkerhed
Sikkerhedsvurdering af leverandører og underleverandører.
Sikkerhed i anskaffelser
Sikkerhed i udvikling, indkøb og vedligeholdelse af IT-systemer.
Effektivitetsvurdering
Regelmæssig test og evaluering af jeres sikkerhedsforanstaltninger.
Cyberhygiejne & awareness
Grundlæggende cyberhygiejne-praksis og medarbejdertræning.
Kryptografi
Politikker for brug af kryptering og sikker kommunikation.
Adgangsstyring & HR-sikkerhed
Kontrol med brugeradgange, aktiv-styring og personalesikkerhed.
MFA og sikker kommunikation
Brug af multi-faktor-autentificering og godkendte kommunikationskanaler.
Rapporteringskrav: 24-72 timer
NIS2 indfører strenge krav til rapportering af sikkerhedshændelser:
Tidlig varsling til den kompetente myndighed (i Danmark: CSIRT under Center for Cybersikkerhed) inden for 24 timer efter opdagelse af en væsentlig hændelse.
Detaljeret hændelsesnotifikation med indledende vurdering af hændelsens omfang, alvor og konsekvenser.
Endelig rapport med fuld beskrivelse af hændelsen, grundårsag, afhjælpende foranstaltninger og grænseoverskridende konsekvenser.
Bøder og ledelsesansvar
Konsekvenser ved manglende compliance
Væsentlige enheder: Bøder op til 10 mio. euro eller 2 % af den globale årsomsætning (det højeste beløb gælder).
Vigtige enheder: Bøder op til 7 mio. euro eller 1,4 % af den globale årsomsætning.
Ledelsesansvar: NIS2 gør det muligt at holde ledelsen personligt ansvarlig for manglende cybersikkerhed. Direktionen skal godkende risikostyringsforanstaltninger og kan midlertidigt suspenderes ved grove overtrædelser.
5 skridt til NIS2-compliance for jeres virksomhed
1. Lav en gap-analyse
Start med at kortlægge jeres nuværende sikkerhedsniveau i forhold til NIS2's 10 krav. Identificér de områder, hvor I har mangler, og prioritér indsatsen.
2. Dokumentér politikker og procedurer
NIS2 kræver dokumenterede sikkerhedspolitikker. Udarbejd politikker for risikostyring, hændelseshåndtering, adgangsstyring, backup og forsyningskædesikkerhed.
3. Implementér tekniske sikkerhedsforanstaltninger
Sørg for endpoint-beskyttelse, MFA på alle systemer, krypteret kommunikation, automatiseret backup og netværkssegmentering. Vi anbefaler vores sikkerhedspakke som udgangspunkt.
4. Etablér hændelsesrapportering
Opsæt processer til at opdage, dokumentere og rapportere sikkerhedshændelser inden for de krævede tidsfrister. Udpeg en ansvarlig person og etablér kontakt til CSIRT.
5. Træn jeres medarbejdere
Awareness-træning er et eksplicit krav i NIS2. Sørg for regelmæssig træning i phishing-genkendelse, password-hygiejne og sikker adfærd online.
Sådan kan IT-Hjælpen hjælpe
Vi hjælper danske SMV'er med at forberede sig på NIS2 – uden at det behøver at være kompliceret eller dyrt. Vores tilgang:
- Gratis IT-sikkerhedsgennemgang med gap-analyse i forhold til NIS2
- Opsætning af endpoint-beskyttelse, MFA og automatiseret backup
- Hjælp til dokumentation af sikkerhedspolitikker
- Awareness-træning af medarbejdere
- Løbende overvågning og hændelseshåndtering via vores sikkerhedspakke
Ofte stillede spørgsmål om NIS2
Hvad er NIS2-direktivet?+
NIS2 er EU's opdaterede direktiv om netværks- og informationssikkerhed, der udvider kravene til cybersikkerhed for langt flere virksomheder og sektorer end det oprindelige NIS-direktiv fra 2016.
Hvornår trådte NIS2 i kraft i Danmark?+
NIS2-loven (Lov nr. 434 af 6. maj 2025) trådte i kraft 1. juli 2025. Omfattede virksomheder skulle registrere sig via virk.dk senest 1. oktober 2025. Er I omfattet og ikke registreret endnu, bør I komme i gang med det samme.
Gælder NIS2 for små og mellemstore virksomheder?+
Ja, NIS2 gælder for virksomheder med mindst 50 ansatte eller en omsætning over 10 mio. euro i de omfattede sektorer. Mindre virksomheder kan også være omfattet, hvis de leverer kritiske tjenester.
Hvilke sektorer er omfattet af NIS2?+
NIS2 dækker 18 sektorer, herunder sundhed, transport, energi, finans, IT-tjenester, fødevarer, fremstilling, affaldshåndtering, post- og kurértjenester og offentlig administration.
Hvad sker der, hvis vi ikke overholder NIS2?+
Bøder kan nå op til 10 mio. euro eller 2 % af den globale årsomsætning for væsentlige enheder. Ledelsen kan desuden gøres personligt ansvarlig for manglende compliance.
Hvad skal vi gøre for at blive NIS2-compliant?+
I skal implementere risikostyring, hændelseshåndtering, backup og disaster recovery, forsyningskædesikkerhed, awareness-træning og rapporteringsrutiner. En IT-sikkerhedsgennemgang er det bedste sted at starte.
Kan IT-Hjælpen hjælpe med NIS2-compliance?+
Ja, vi tilbyder en gratis IT-sikkerhedsgennemgang, hvor vi evaluerer jeres nuværende niveau og udarbejder en handlingsplan for NIS2-compliance. Kontakt os for at komme i gang.
Relaterede artikler
Relaterede emner
Dyk dybere ned i de emner, denne artikel berører – og se hvordan vi hjælper virksomheder med dem.
Relaterede ydelser: IT-sikkerhed til SMV'er, Sikkerhedskonsulent, GDPR & IT-sikkerhed, Ransomware-beskyttelse.
Læs også: IT-sikkerhed for SMV'er · Ransomware-beskyttelse · Password-sikkerhed.
Om forfatteren
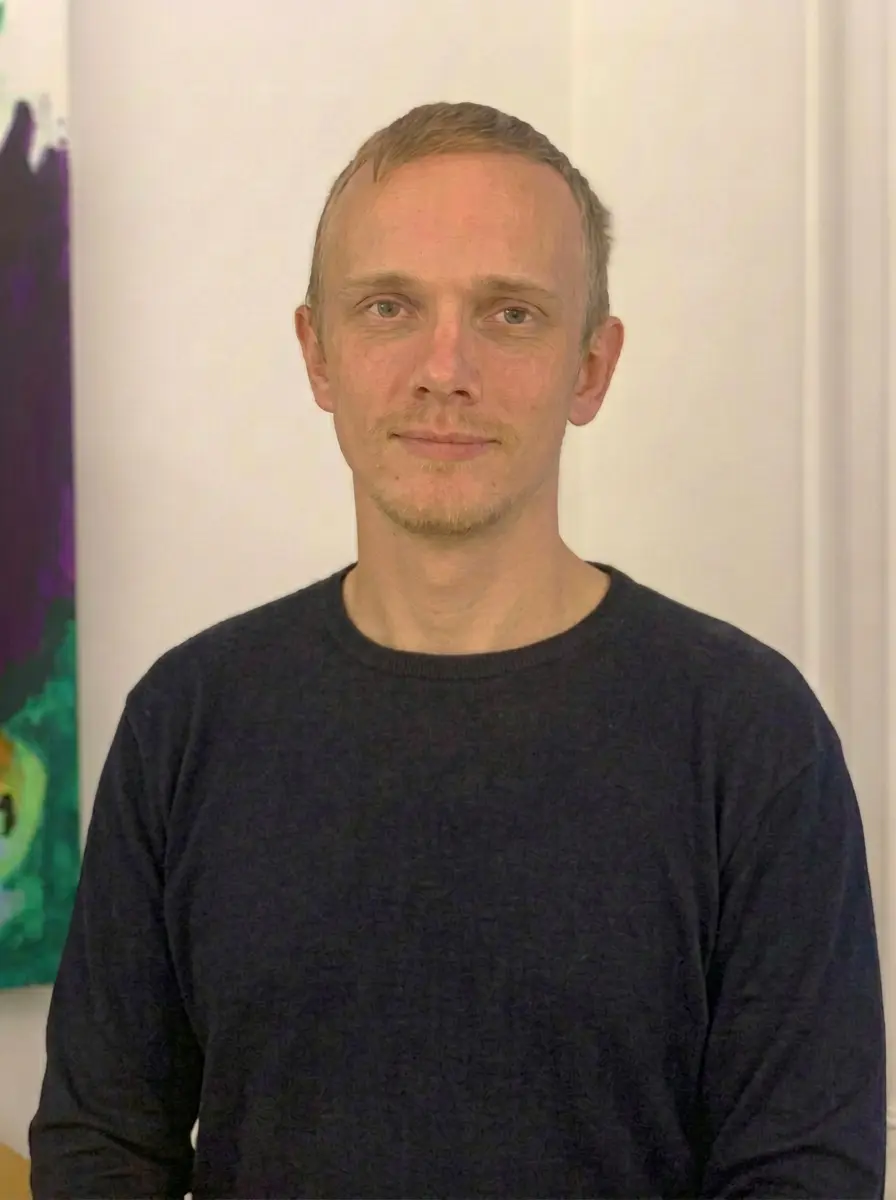
Michael Wolf
Stifter & IT-tekniker · IT-Hjælpen
Certificeret IT-tekniker med 10+ års erfaring inden for IT-sikkerhed, drift og support til danske SMV'er. Michael har hjulpet hundredvis af virksomheder med alt fra cybersikkerhed til Microsoft 365-migrering.