Pentest – find hullerne før angriberne gør
Få undersøgt, om svagheder i jeres IT kan udnyttes i praksis. Vi aftaler omfanget på forhånd og giver jer en rapport, der gør det klart, hvad I skal handle på.
Hurtigt overblik
Hvad er det?
En pentest (penetrationstest) er et aftalt, kontrolleret angreb på virksomhedens IT, hvor vi forsøger at finde og udnytte svagheder – så de kan lukkes, før en rigtig angriber finder dem.
Hvem er det til?
Danske SMV'er med 5–30 ansatte, hvor ejer eller direktør vil kende risikoen uden selv at skulle være IT-specialist.
Pris
Fast pris efter aftalt scope – du får et tilbud før vi starter.
Inkluderet
- Test af de systemer, vi aftaler
- Rapport med rød/gul/grøn prioritering
- Konkrete løsninger på dansk
- Gennemgangsmøde om fund og næste skridt
Hvem er en pentest til?
En pentest er til virksomheder, der vil vide, hvor sikre de reelt er – ikke kun om sikkerhedsprogrammerne er slået til. Den er relevant, når kunder eller forsikring stiller krav om dokumentation, eller når I arbejder med krav knyttet til NIS2, reglerne om cybersikkerhed for omfattede virksomheder.
En test kan også være relevant efter større IT-ændringer, fx nyt netværk, ny fjernadgang eller ændrede kontorettigheder. Pentesten kan bidrage til jeres dokumentation, men er ikke i sig selv en godkendelse af, at I overholder NIS2 eller andre regler.
Hvad kan vi teste?
Ekstern test
Det, virksomheden har på internettet: hjemmeside, fjernadgang og firewall – den digitale afskærmning af netværket. Vi undersøger også åbne porte, altså de indgange, der tillader forbindelser udefra. Kun de aftalte adresser og tjenester testes.
Intern test
Netværk og computere på kontoret. Vi undersøger, hvad en person med adgang til det interne netværk kan nå, og om en svaghed kan give adgang til flere systemer eller følsomme oplysninger.
Microsoft 365 / Entra ID
Konti, rettigheder og login i Microsoft 365 og Entra ID, som styrer virksomhedens digitale identiteter. Vi tester de aftalte adgangsveje og MFA – totrinsbekræftelse – for at undersøge, om uvedkommende kan få adgang.
Sådan foregår det
Afklaringsmøde og omfang
Vi taler om jeres vigtigste systemer, bekymringer og krav. Scope betyder testens omfang: hvilke systemer og adresser der er med, og hvad vi ikke tester.
Skriftlig aftale og tilladelse
Før test får vi skriftlig tilladelse fra den ansvarlige. Vi tester kun det, der er aftalt, og kun i det aftalte tidsrum. Metoder, kontaktpersoner og stop ved problemer aftales på forhånd. Ved eksterne tjenester afklarer vi også ejerens tilladelse og vilkår.
Test
Vi undersøger de aftalte systemer og forsøger kontrolleret at udnytte svagheder. Målet er at dokumentere, hvad der faktisk kan lade sig gøre, uden at gå uden for tilladelsen.
Rapport med konkrete løsninger
I får fund prioriteret rød/gul/grøn med en forklaring på konsekvensen og konkrete løsninger på dansk. Rød er de vigtigste fund at handle på, gul er næste prioritet, og grøn er forhold med lavere risiko inden for testen.
Gennemgangsmøde
Vi gennemgår rapporten sammen, så I ved, hvad der bør rettes først. I kan stille spørgsmål og aftale, hvem der tager sig af de enkelte rettelser.
Valgfri gentest
Efter rettelser kan vi aftale en gentest af de berørte fund. Den undersøger, om de konkrete huller er lukket. Omfang og pris aftales særskilt.
Hvad koster en pentest?
Fast pris efter aftalt scope – du får et tilbud før vi starter.
Prisen afhænger af, hvilke systemer vi tester, og hvor omfattende testen skal være. Test, rapport og gennemgangsmøde afklares i tilbuddet. Eventuel hjælp til rettelser og gentest aftales separat.
Vil I begynde med et billigere første skridt? Microsoft 365-sikkerhedsgennemgangen koster 5.995 kr. ekskl. moms op til 25 brugere. Den gennemgår opsætningen med læseadgang uden at ændre noget. Det er en gennemgang, ikke en aktiv pentest. Over 25 brugere aftales prisen.
Hvorfor IT-Hjælpen?
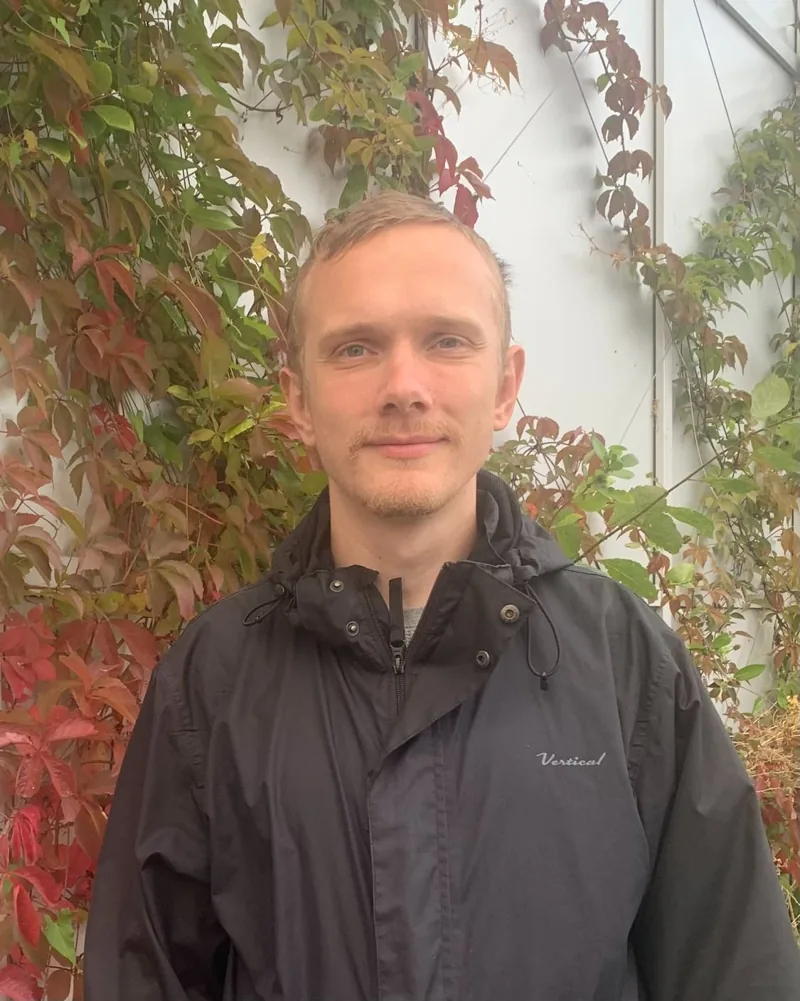
I får en fast kontaktperson og en rapport på forståeligt dansk. Michael Wolf gennemgår fundene med jer, og vi hjælper også med at lukke hullerne bagefter, hvis I ønsker det. I bestemmer, hvem der udfører rettelserne.
Uddannet IT-supporter og akademiuddannet i IT-drift, med kurser i angrebs- og forsvarsteknikker fra SANS. Har gennemført TryHackMe-forløbene Jr Penetration Tester, Offensive Pentesting og Web Fundamentals – over 80 timers praktisk træning i pentest.
Ofte stillede spørgsmål om pentest
Skal vi afklare jeres behov?
Fortæl kort om jeres systemer og det, I gerne vil have undersøgt. Så tager vi en uforpligtende snak om omfang og næste skridt.
Andre måder at styrke jeres IT-sikkerhed
Vælg en gennemgang, risikovurdering eller konkrete sikkerhedstiltag efter jeres behov.
Relaterede ydelser: IT-sikkerhed for virksomheder, IT-risikovurdering, Microsoft 365-sikkerhedsgennemgang, IT-sikkerhedstjekliste.